
6 Min. Lesezeit
Datenpanne im kleinen Betrieb: was das DSG vorsieht
Was eine Verletzung der Datensicherheit ist, wann eine Meldung an den EDÖB vorgesehen ist, was hineingehört und wann Betroffene informiert werden.
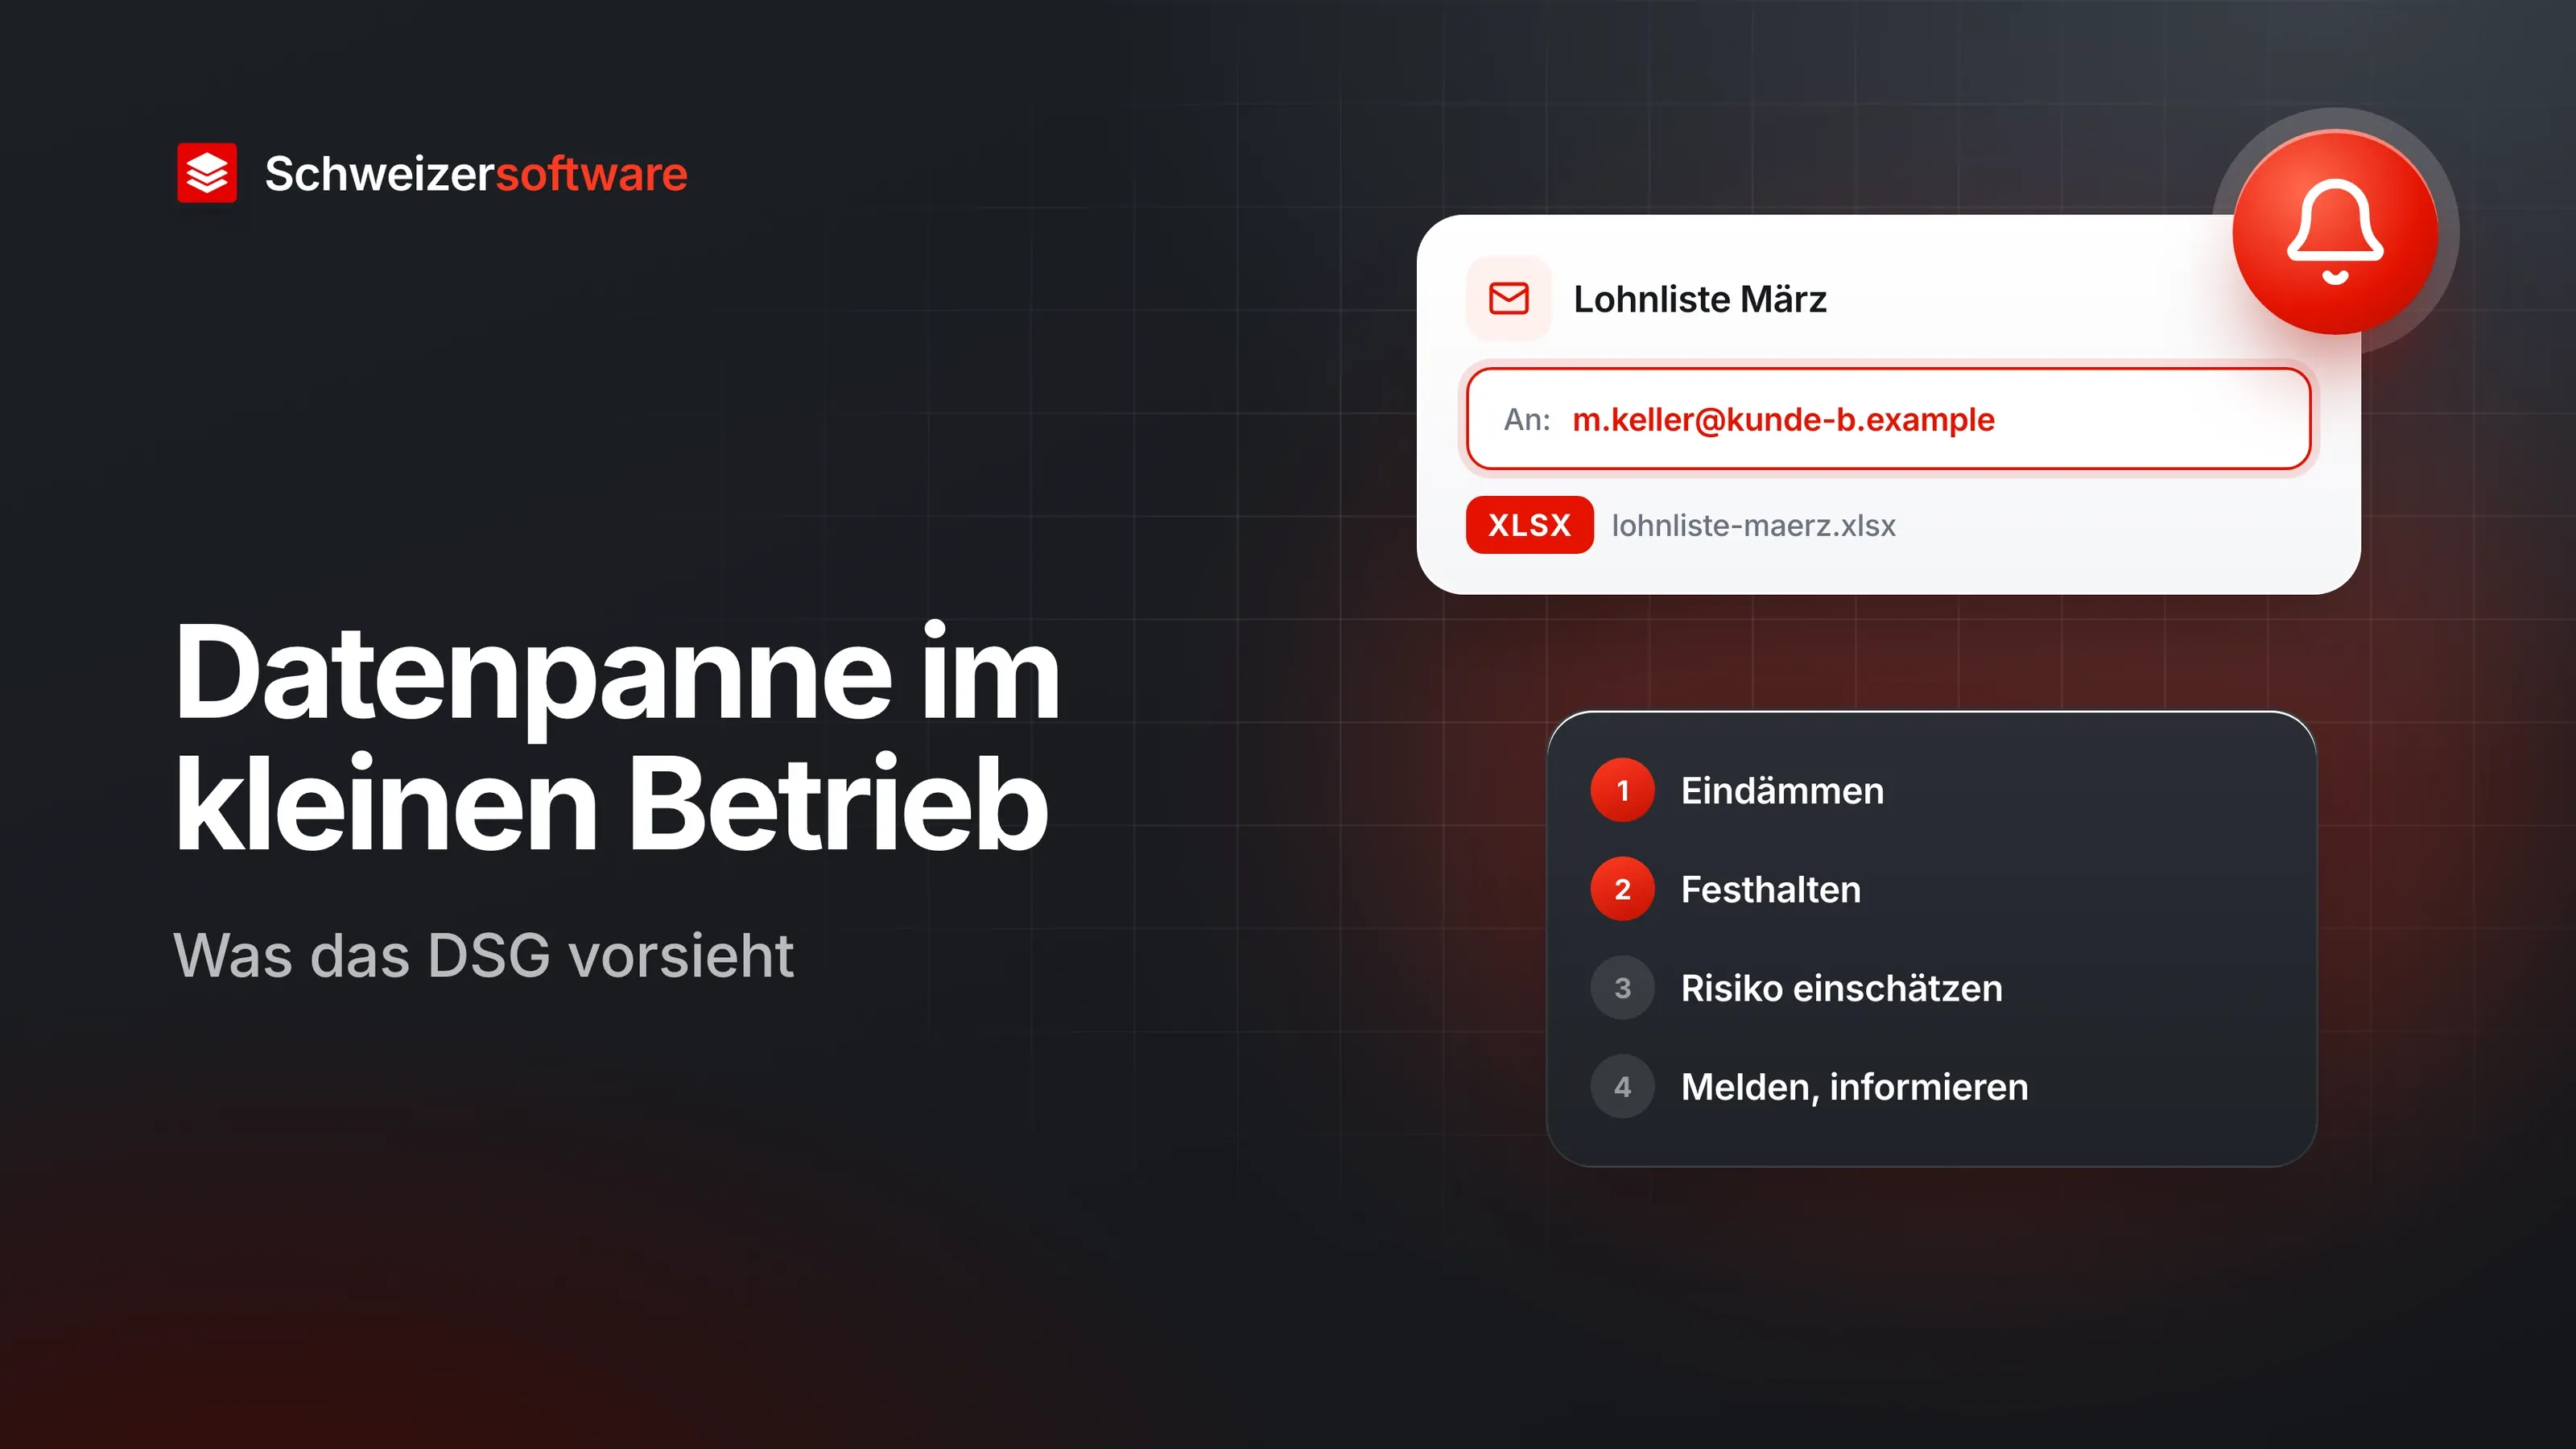
In einem Treuhandbüro in Solothurn verschickt ein Mitarbeiter am Freitagnachmittag die Lohnliste eines Kunden. Die Adresse im Feld ist die eines anderen Kunden mit ähnlichem Namen. Er merkt es fünf Minuten später. In der Liste stehen Namen, AHV-Nummern, Löhne und Bankverbindungen von zwölf Angestellten.
Was jetzt? Die meisten kleinen Betriebe erleben einen solchen Moment selten, und wenn, dann unvorbereitet. Das Datenschutzgesetz regelt, was in dieser Lage vorgesehen ist. Wer die Regeln einmal in Ruhe gelesen hat, kann im Ernstfall schneller und klarer entscheiden.
Was eine Verletzung der Datensicherheit ist
Das DSG definiert sie als eine Verletzung der Sicherheit, die dazu führt, dass Personendaten unbeabsichtigt oder widerrechtlich verlorengehen, gelöscht, vernichtet oder verändert werden oder Unbefugten offengelegt oder zugänglich gemacht werden (Art. 5 Bst. h DSG).
Die Definition ist breiter als das Bild vom Hackerangriff. Sie umfasst auch:
- die falsch adressierte E-Mail mit einer Kundenliste;
- den verlorenen USB-Stick oder das gestohlene Notebook;
- die Tabelle, die versehentlich öffentlich geteilt wurde;
- die Daten, die nach einem Fehler gelöscht und nicht wiederherstellbar sind.
Der EDÖB hält in seinem Leitfaden fest, dass Vorfälle, die zwar Geschäfts- oder Berufsgeheimnisse betreffen, aber keine Personendaten, nicht unter diese Bestimmung fallen.
Wann eine Meldung an den EDÖB vorgesehen ist
Der Verantwortliche meldet dem EDÖB so rasch als möglich eine Verletzung der Datensicherheit, die voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der betroffenen Person führt (Art. 24 Abs. 1 DSG). Nicht jede Panne ist also meldepflichtig. Entscheidend ist das voraussichtlich hohe Risiko.
Der EDÖB beschreibt in seinem Leitfaden, woran sich dieses Risiko bemisst. Einige seiner Kriterien:
| Kriterium | Was der Leitfaden dazu sagt |
|---|---|
| Art der Daten | Bei besonders schützenswerten Daten ist in vielen Fällen von einem hohen Risiko auszugehen; auch Kopien von Ausweisen oder Kreditkartenangaben können es bedeuten |
| Wie leicht Personen bestimmbar sind | Eine Kundennummer allein wiegt weniger als sprechende E-Mail-Adressen |
| Verschlüsselung | Wirksam verschlüsselte Daten gelten für Unbefugte als anonym; die Meldepflicht entfällt |
| Nachteile für die Betroffenen | Identitätsdiebstahl, Kreditkartenbetrug, Rufschädigung deuten auf schwere Folgen |
| Vulnerable Personen | Daten von Minderjährigen oder Menschen mit Behinderungen können schwere Folgen anzeigen |
| Anzahl | Viele Betroffene allein begründen noch kein hohes Risiko |
Zum Zeitpunkt hält der Leitfaden fest: Wer ein voraussichtlich hohes Risiko erkennt, darf nicht auf länger dauernde Abklärungen warten, die es zweifelsfrei bestätigen oder ausschliessen. Sofortmassnahmen, die vor der Meldung die Folgen nachweislich ausgeschlossen haben, können in die Beurteilung einfliessen; Massnahmen, die erst geplant sind, nicht.
Was in die Meldung gehört
Die Datenschutzverordnung zählt auf, was eine Meldung an den EDÖB enthalten muss (Art. 15 Abs. 1 DSV):
- die Art der Verletzung;
- soweit möglich den Zeitpunkt und die Dauer;
- soweit möglich die Kategorien und die ungefähre Anzahl der betroffenen Personendaten;
- soweit möglich die Kategorien und die ungefähre Anzahl der betroffenen Personen;
- die Folgen, einschliesslich allfälliger Risiken, für die betroffenen Personen;
- welche Massnahmen getroffen wurden oder vorgesehen sind, um den Mangel zu beheben und die Folgen zu mindern;
- Name und Kontaktdaten einer Ansprechperson.
Ist nicht alles gleichzeitig bekannt, werden die fehlenden Angaben so rasch als möglich nachgeliefert (Art. 15 Abs. 2 DSV). Das Meldeportal des EDÖB führt laut Leitfaden durch diese Angaben, stellt eine Bestätigung über den Zeitpunkt der Meldung aus und erlaubt Folgemeldungen.
Wann Betroffene informiert werden
Die Meldung an den EDÖB und die Information der Betroffenen sind zwei verschiedene Dinge. Der Verantwortliche informiert die betroffene Person, wenn es zu ihrem Schutz erforderlich ist oder der EDÖB es verlangt (Art. 24 Abs. 4 DSG).
Der Leitfaden erläutert, wann ein solches Schutzbedürfnis anzunehmen ist: wenn die Betroffenen selbst etwas tun können oder müssen, um einen Schaden abzuwenden — ein Passwort ändern, eine Kreditkarte sperren, Kontoauszüge prüfen, Phishing-Mails erkennen. Diese Pflicht hängt nach dem Leitfaden nicht vom hohen Risiko ab, das die Meldung an den EDÖB auslöst.
Die Information erfolgt in einfacher und verständlicher Sprache und nennt mindestens die Art der Verletzung, die Folgen, die getroffenen oder vorgesehenen Massnahmen und eine Ansprechperson (Art. 15 Abs. 3 DSV). Das DSG sieht auch Fälle vor, in denen die Information eingeschränkt, aufgeschoben oder durch eine öffentliche Bekanntmachung ersetzt werden kann (Art. 24 Abs. 5 DSG).
Wenn ein Dienstleister die Panne hat
Viele kleine Betriebe arbeiten mit Dienstleistern: ein Lohnprogramm in der Cloud, eine Buchhaltungssoftware, ein IT-Betreuer. Das DSG verpflichtet den Auftragsbearbeiter, dem Verantwortlichen eine Verletzung der Datensicherheit so rasch als möglich zu melden (Art. 24 Abs. 3 DSG). Der Leitfaden betont, dass diese Pflicht jede Verletzung umfasst, unabhängig vom Risiko. Die Meldung an den EDÖB und die Information der Betroffenen bleiben aber Sache des Verantwortlichen — also des Betriebs, dessen Daten es sind.
Dokumentieren
Unabhängig davon, ob gemeldet wird: Der Verantwortliche muss Verletzungen dokumentieren. Die Dokumentation enthält die Tatsachen, die Auswirkungen und die ergriffenen Massnahmen (Art. 15 Abs. 4 DSV). Nach dieser Bestimmung ist sie ab dem Zeitpunkt der Meldung mindestens zwei Jahre aufzubewahren.
Die ersten Stunden
Im Ernstfall hilft eine Reihenfolge, die man nicht erst erfinden muss. Ein möglicher Ablauf, abgeleitet aus dem, was DSG, DSV und Leitfaden verlangen:
- Eindämmen. Was sich sofort tun lässt, tun: den Empfänger um Löschung bitten, ein Konto sperren, einen Zugang entziehen. Solche Sofortmassnahmen können nach dem Leitfaden in die Beurteilung einfliessen, wenn sie die Folgen nachweislich ausschliessen oder mindern.
- Festhalten. Was ist passiert, wann, welche Daten, wie viele Personen? Diese Angaben braucht es für die Dokumentation und für eine allfällige Meldung.
- Einschätzen. Anhand der Kriterien des Leitfadens beurteilen, ob voraussichtlich ein hohes Risiko besteht — und nicht auf Gewissheit warten, wo Zweifel bleiben.
- Melden und informieren. Falls nötig über das Meldeportal an den EDÖB; die Betroffenen informieren, wenn sie selbst etwas zu ihrem Schutz tun können.
- Nachbereiten. Was lässt sich ändern, damit es nicht wieder passiert? Die Dokumentation ergänzen.
Vorbereitet sein
Für einen kleinen Betrieb muss Vorbereitung nicht aufwendig sein. Ein Blatt Papier im Ordner genügt oft:
- Wer im Betrieb entscheidet, ob gemeldet und informiert wird?
- Welche Dienstleister bearbeiten Personendaten für uns, und wie erreichen wir sie?
- Wo ist das Meldeportal des EDÖB, und welche Angaben verlangt es?
- Welche Daten sind bei uns verschlüsselt, und welche nicht?
Die letzte Frage wirkt technisch, ist aber für die Einschätzung zentral: Der Leitfaden nennt wirksame Verschlüsselung als Umstand, bei dem die Meldepflicht entfällt. Ein verlorenes, verschlüsseltes Notebook ist eine andere Lage als ein unverschlüsseltes.
Für das Treuhandbüro in Solothurn heisst das: Lohnlisten mit AHV-Nummern und Bankverbindungen an einen falschen Empfänger — hier dürfte die Frage nach dem hohen Risiko ernsthaft zu prüfen sein. Wie sie im Einzelfall zu beantworten ist, hängt von den Umständen ab; der Leitfaden des EDÖB ist die beste Grundlage dafür, und bei Unsicherheit hilft eine Fachperson.
Quellen
- 1.Bundesgesetz über den Datenschutz (DSG, SR 235.1) (geprüft am 25. September 2026)
- 2.Datenschutzverordnung (DSV, SR 235.11), Fassung in Kraft seit 15. September 2024 (geprüft am 25. September 2026)
- 3.EDÖB: Leitfaden betreffend die Meldung von Datensicherheitsverletzungen und Information der Betroffenen nach Art. 24 DSG (Version 1.2 vom 23. April 2025) (geprüft am 25. September 2026)
- 4.EDÖB: DataBreach (Meldeportal) (geprüft am 25. September 2026)
Verfolgen Sie unsere Ideen
Sehen Sie sich unsere Ideen an und lassen Sie sich einmalig informieren, wenn aus einer davon eine App wird. Oder schreiben Sie uns – zu einer Idee, zu einer Aufgabe, die eine App verdient, oder einfach so.